公開鍵暗号方式の仕組みと安全性|共通鍵との違いや2026年最新動向
私たちがスマートフォンでネットバンキングを開き、クレジットカード番号を入力して買い物を済ませる日常の裏側には、ある数学的な防壁が存在します。それが「公開鍵暗号方式」です。もしこの技術が存在しなければ、悪意ある第三者が行き交うインターネットの通信網において、個人の資産やプライバシーを安全に守り通すことは構造上不可能でした。
「鍵を一般に公開しているのに、なぜ暗号が破られないのか」という素朴な疑問は、IT技術者のみならず多くのネット利用者が抱く最大の謎です。2026年の現在、量子コンピュータの実用化が現実味を帯びるなかで、この半世紀近くサイバー空間を支え続けてきた暗号パラダイムは歴史的な転換点を迎えています。本稿では、公開鍵暗号方式の基本構造から共通鍵との決定的な差異、そして最新の耐量子暗号へのシフトまで、調査報道の視点から徹底的に解き明かします。
📌 【この記事の重要ポイントまとめ】
- 要点1:公開鍵暗号方式は「誰でも施錠できるポスト(公開鍵)」と「受取人だけが持つ解錠キー(秘密鍵)」に役割を分離し、長年の難問だった鍵配送問題を根底から解消した。
- 要点2:計算負荷が共通鍵暗号の数百倍から数千倍に及ぶ弱点を克服するため、現代のSSL/TLS通信では両者を組み合わせた「ハイブリッド暗号方式」が業界標準として機能している。
- 要点3:2026年現在、米NISTの標準化完了に伴いRSA暗号など従来アルゴリズムから耐量子暗号(PQC)への移行が本格化しており、システム選定の基準が激変している。
【仕組み解明】なぜ鍵をばら撒いても安全なのか?秘密鍵の役割と南京錠のロジック
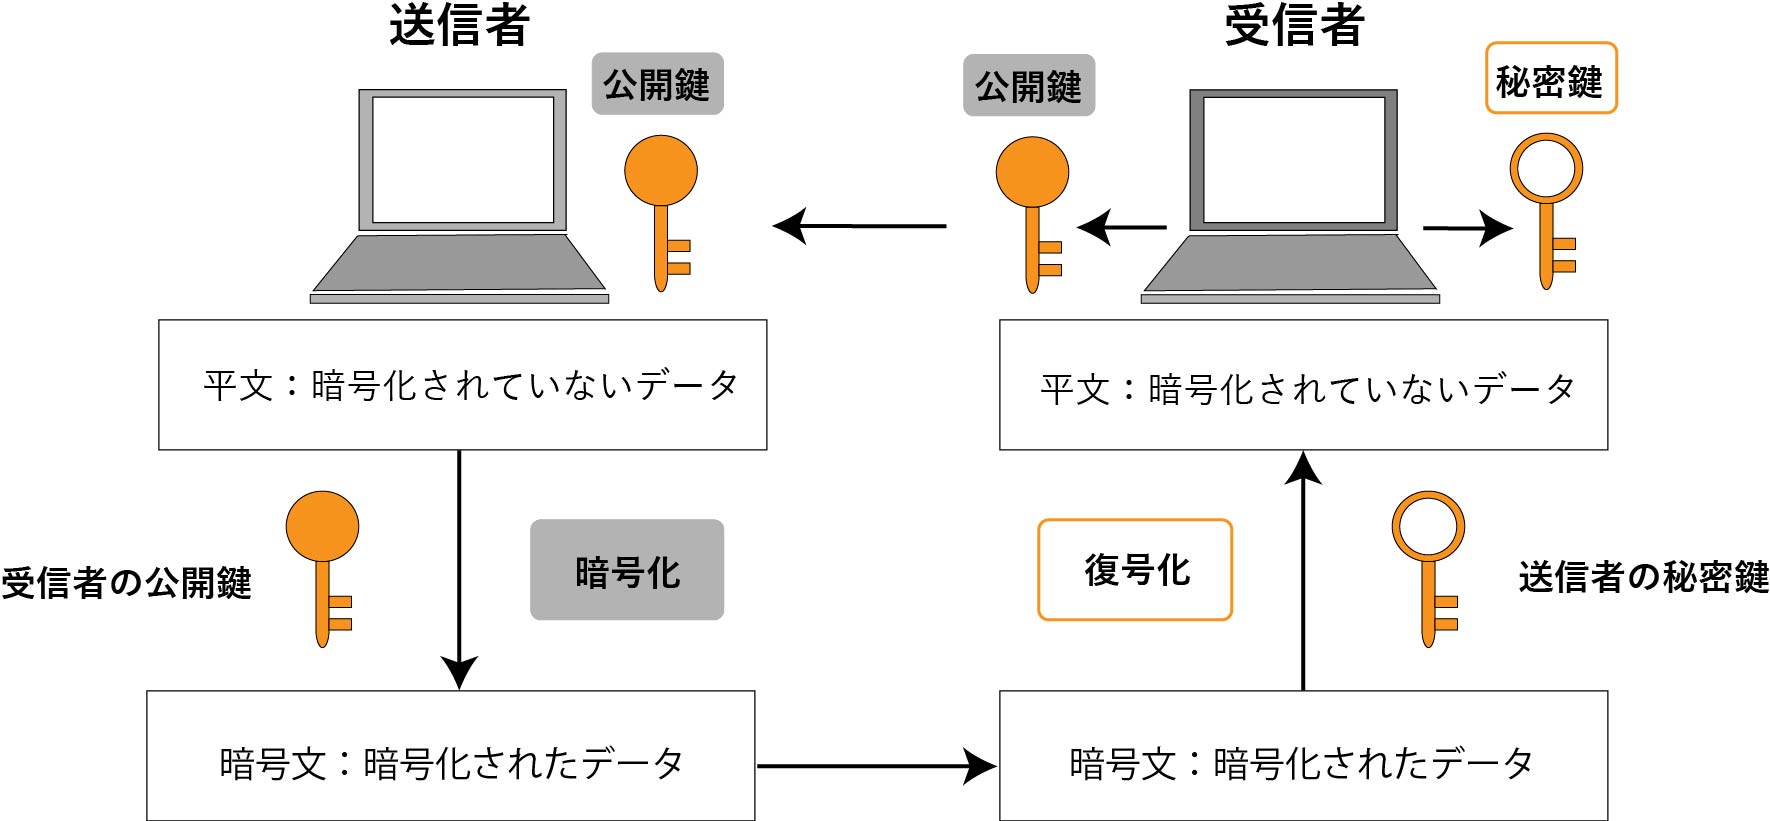
公開鍵暗号方式の仕組みを最も直感的に理解する鍵は、「開いた状態の南京錠」を街中に配り歩く光景をイメージすることです。暗号技術の初学者向け解説記事やインフラエンジニアの間で定番とされるこの比喩は、技術の本質を的確に突いています。
送信者は、受信者があらかじめ全世界に向けて公開している「南京錠(=公開鍵)」を手に取り、送りたいデータを箱に入れてカチリと施錠します。一度ロックされた箱は、南京錠を作った受信者本人しか持っていない「唯一の鍵(=秘密鍵)」でなければ二度と開けることができません。南京錠自体は誰でも自由に手に入れられますが、解錠する能力は受取人の手元にのみ独占されているわけです。
この一方通行の処理を数学の世界で実現しているのが「一方向性関数(落とし戸付き一方向性関数)」と呼ばれる数式群です。「一方の計算は一瞬でできるが、その逆を解くにはスーパーコンピュータを用いても天文学的な年月がかかる」という非対称性を利用しています。秘密鍵の役割とは、この計算の近道(落とし戸)を通るためのパスコードを保持することにほかなりません。鍵を全世界に晒してなお機密性が揺るぎない背景には、泥臭い力まかせ探索を拒絶する厳密な数学的障壁が存在しています。
共通鍵暗号方式との違いを徹底解剖|歴史を変えた「鍵配送問題の真相」
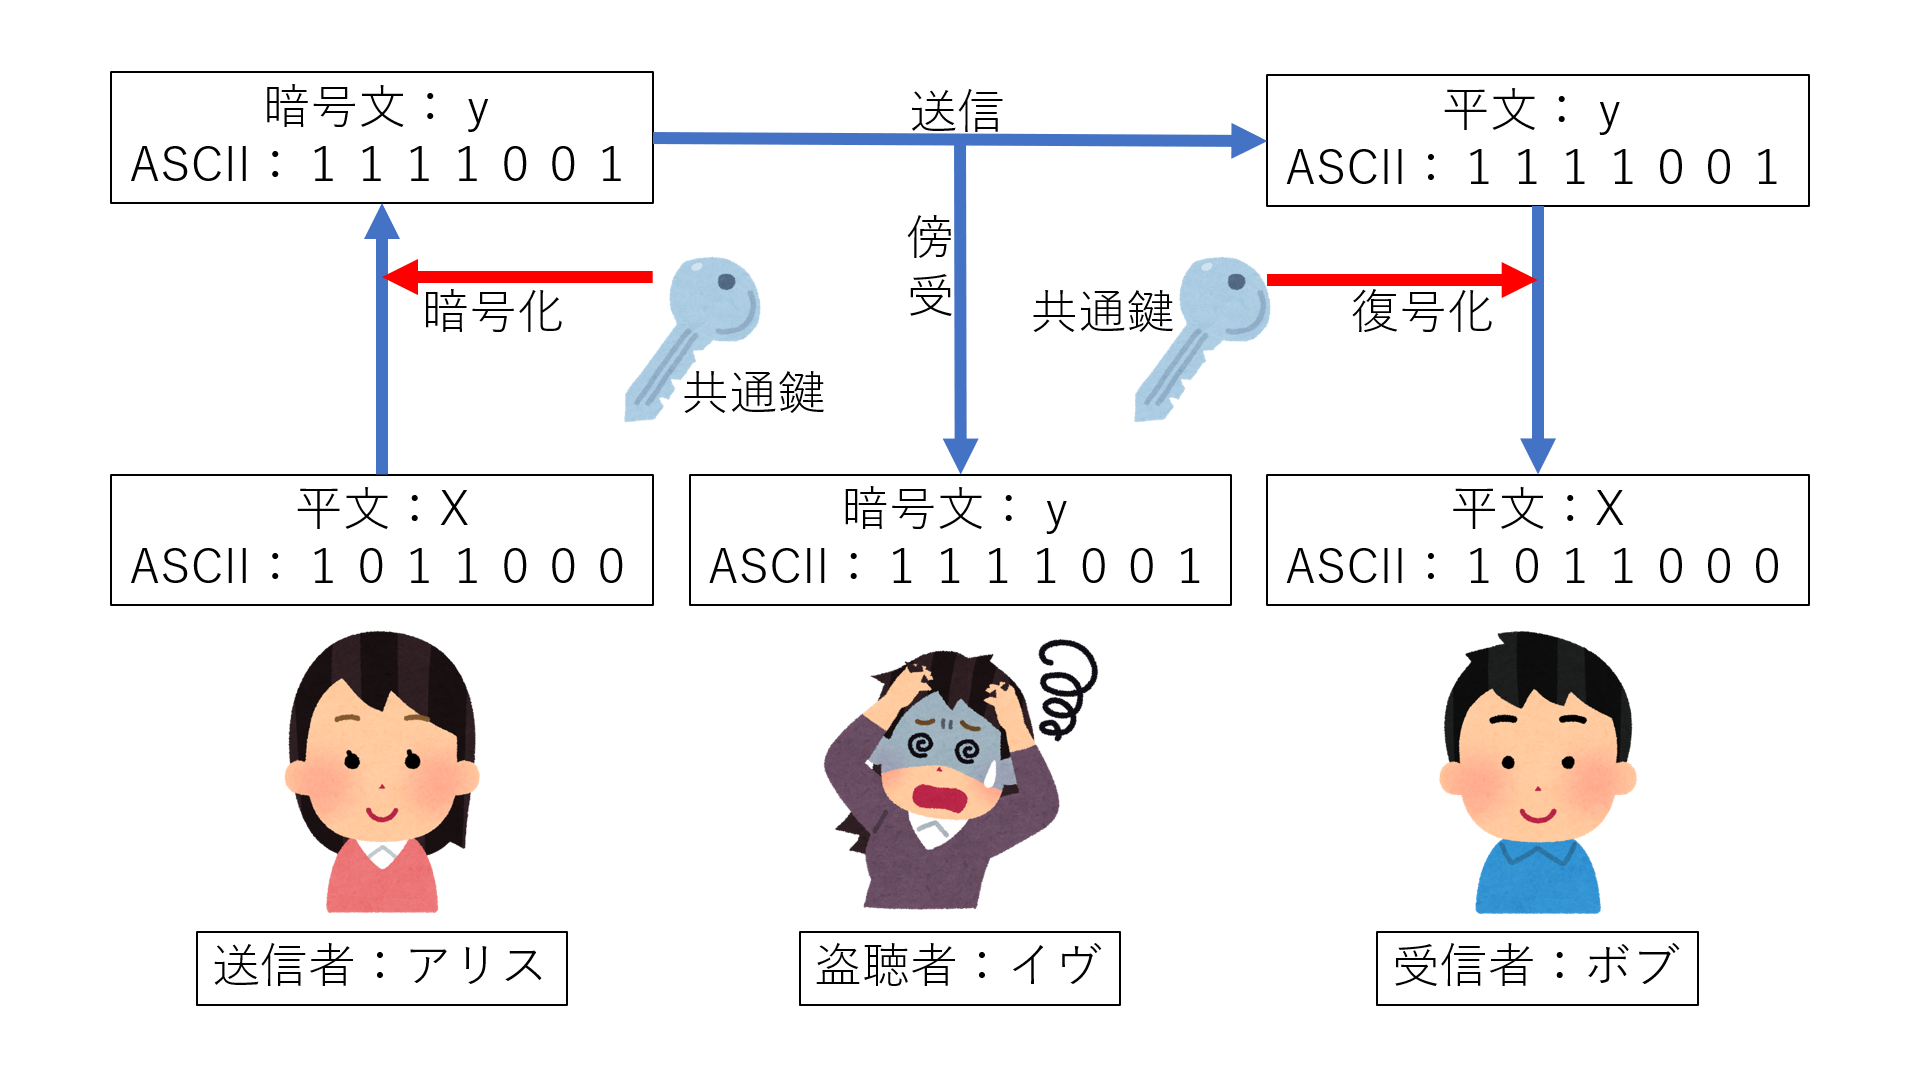
公開鍵暗号方式の画期性を語るうえで避けて通れないのが、1976年以前の暗号史を支配していた共通鍵暗号方式との対比です。Wikipedia等の暗号史記録が示すとおり、長らく人類の暗号は「暗号化と復号に同一の鍵を用いる」構造に縛られていました。
共通鍵暗号方式には致命的な欠陥が存在していました。それが「鍵配送問題」です。安全にデータをやり取りするためには事前に鍵を相手へ渡さなければなりませんが、「その鍵自体をどうやって盗聴されずに届けるのか」という自己矛盾に直面します。使者を物理的に派遣して手渡しするか、専用の安全な通信路を用意しない限り、見知らぬ相手と即座に秘密の通信を始めることは不可能でした。
| 項目 | 詳細・数値データ | 一般的な基準・相場 | 編集部の見解・評価 |
|---|---|---|---|
| 暗号化と復号の鍵 | 公開鍵/秘密鍵のペア(非対称) | 同一の鍵(対称) | 事前共有が不要な点で公開鍵側が圧倒的に優位 |
| 処理速度・計算負荷 | 共通鍵の約1,000倍〜3,000倍遅い | マイクロ秒単位で高速処理 | 大容量データ通信には単独で使えない構造的欠点 |
| 必要な鍵の総数(N人の場合) | 2N個(各自がペアを1組保持) | N(N-1)/2個(指数関数的に増大) | 1,000人規模の組織なら2,000個対約50万個の差が生じる |
| 主な代表的アルゴリズム | RSA、ECDSA、Ed25519 | AES-128 / AES-256、ChaCha20 | 現代システムでは両者を融合させた運用が不可欠 |
ホイットフィールド・ディフィーとマーティン・ヘルマンが1976年に発表した論文は、この鍵配送問題を机上の理論から解き放ちました。鍵を隠すのではなく、「暗号化する鍵だけを全世界にさらし、復号する鍵を手元に隠す」という逆転の発想によって、面識のない不特定多数との安全な通信が史上初めて可能になったのです。
ネット社会の生命線|RSA暗号アルゴリズムとSSL/TLSのハイブリッド構造
実用化された公開鍵暗号の金字塔が、1977年に登場した「RSA暗号アルゴリズム」です。発明者であるリベスト、シャミア、エーデルマンの頭文字を取ったこの技術は、「巨大な2つの素数の掛け算は容易だが、その積を素因数分解することは極めて困難である」という計算の非対称性に立脚しています。
しかし、ここで現場の技術者が直面したのが処理速度の壁でした。公開鍵暗号方式は複雑な剰余累乗計算を繰り返すため、共通鍵暗号であるAES等と比較して処理速度が桁違いに遅いというデメリットを抱えています。動画配信や巨大なファイルの送受信をすべて公開鍵暗号で行えば、ネットワークサーバーは即座に悲鳴を上げます。
そこで開発された知恵の結晶が、現在すべてのウェブブラウザで稼働している「ハイブリッド暗号方式」です。エンジニアコミュニティQiitaなどでも幾度となく解説されているとおり、ウェブサイトを閲覧する際のSSL/TLS暗号化通信では以下の2段階プロセスが自動実行されています。
第1段階として、アクセス時にサーバーの「公開鍵」を使って、その通信セッション限りの「使い捨ての共通鍵」を安全に暗号化して配送します。第2段階として、鍵の受け渡しが完了した瞬間に、処理が極めて高速な「共通鍵暗号方式」へ切り替えて実際のウェブページデータや個人情報をやり取りします。互いの短所を打ち消し合い、長所のみを抽出したこのアーキテクチャこそが、現代の高速なHTTPS通信を成立させている真の土台です。

【応用技術】なりすましを防ぐ電子署名の仕組みと国家インフラの裏側
公開鍵暗号技術の応用範囲は、データの盗聴防止だけにとどまりません。対をなす重要な機能が「送信者が本人であることの証明」と「データの改ざん検知」を果たす電子署名の仕組みです。
電子署名では、暗号化の鍵の順序を完全に「逆転」させます。送信者は送りたいデータの要約値(ハッシュ値)を、自らしか持たない「秘密鍵」で暗号化して添付します。受信者は、世の中に公開されている送信者の「公開鍵」を使ってその署名を復号します。公開鍵で正常に復号できたという事実そのものが、「対となる秘密鍵を持つ本人しかこのデータを作れなかった」ことの数学的証明になります。
マイナンバーカードのICチップ認証、ビットコインをはじめとする暗号資産の所有権証明、ソフトウェアのアップデートファイルの正当性検証に至るまで、信用の担保はすべてこの逆転の発想に支えられています。「鍵を開ける道具」ではなく「印鑑の印影」として機能させる柔軟性こそ、公開鍵暗号が20世紀最大の暗号革命と呼ばれる所以です。
一般に知られていない盲点とネットの誤解|「公開鍵=絶対安全」という神話を覆す
一般のITユーザーや初級学習者の間で根強く信じられているのが、「公開鍵暗号方式を採用していればハッキングされる心配はない」という盲目的な過信です。しかし、暗号理論が数学的に堅牢であることと、現実のシステムが安全であることの間には深い断絶があります。
最大の落とし穴は「中間者攻撃(Man-in-the-Middle Attack)」です。悪意ある攻撃者が通信経路に割り込み、「私が通信相手です」と偽って偽の公開鍵を送りつけてきた場合、数学の計算自体は正常に通ってしまいます。南京錠自体は本物でも、南京錠を差し出してきた相手が偽者であれば機密は漏洩します。この致命的弱点を防ぐために考案されたのがデジタル証明書と認証局(CA)による「公開鍵基盤(PKI)」ですが、認証局自体の侵害やルート証明書の不正なインストールによってセキュリティが瓦解したインシデントは過去に何度も報道されています。
さらに、基本情報技術者試験の暗号化問題において多くの受験者が混乱し、失点する典型的なトラップが存在します。「通信の機密性を保つ暗号化」では受信者の公開鍵を使い、「送信者を証明する電子署名」では送信者の秘密鍵を使うというクロス構造です。この役割の混同は、現場のエンジニアがAPI認証やSSH接続を設定する際のケアレスミスや設定不備による秘密鍵漏洩インシデントとして後を絶ちません。
【実態検証】耐量子暗号(PQC)の2026年最新動向とエンジニア現場の苦悩
2026年現在、暗号業界を揺るがしている最大の地殻変動が「耐量子暗号(Post-Quantum Cryptography: PQC)」への強制移行です。長年信頼されてきたRSA暗号や楕円曲線暗号は、十分な規模を持つ量子コンピュータ上で「ショアのアルゴリズム」を実行された場合、理論上多項式時間で素因数分解され、完全に無力化することが証明されています。
すでに米国立標準技術研究所(NIST)によるPQC標準化プロジェクトは最終標準規格(ML-KEMやML-DSAなど)を正式に策定し、防衛・金融をはじめとする各国の基幹インフラでは旧暗号の廃棄計画が進行しています。しかし、国内の開発現場を取材すると、エンジニアたちの苦悩が浮き彫りになります。
大手通信キャリアのセキュリティ部門に所属するエンジニアは、現場の実情をこう吐露します。「耐量子暗号アルゴリズムは、従来のRSAやECCに比べて公開鍵のサイズが数十倍から数百倍に肥大化する。組み込み機器の限られたメモリや、超低遅延が要求される車載ネットワーク、既存のデータベース設計ではパケットの断片化が発生し、パフォーマンス低下が著しい」。
さらに現在懸念されているのが「今盗聴しておき、量子コンピュータが完成した将来に復号する(Harvest Now, Decrypt Later)」というサイバー攻撃の手法です。機密保持期間が10年以上に及ぶ機密データを持つ組織にとって、量子対応は遠い未来の話ではなく、今この瞬間に完了していなければ手遅れになる現実の脅威となっています。
【プロの結論】形骸化したセキュリティ投資を見直すための判断基準
暗号技術の選定と運用において、組織の意思決定者が陥りがちな過ちは「強固なアルゴリズムを導入したこと自体に満足し、鍵管理の運用フローを形骸化させる」という心理的怠慢です。社会学や組織リスク論の観点からも、セキュリティ事故の8割以上は数式の欠陥ではなく、鍵の保管ミスや権限の私物化というヒューマンエラーに起因しています。
経営層および情報システム責任者が持つべき実践的な判断基準は明確です。
【今すぐ刷新に着手すべきケース】:医療カルテ、国家防衛データ、長期保有の特許情報など、情報の価値が10年以上持続する資産を扱うシステム。これらは既存のRSA 2048bit運用を即刻停止し、PQC対応ハイブリッド証明書への移行ロードマップを策定しなければなりません。
【現状維持と監視で十分なケース】:数時間から数日で価値を失う一時的なトランザクションデータや、外部通信から完全に遮断された閉域網内のレガシーシステム。過剰なPQC移行コストをかけるよりも、秘密鍵のアクセス権限分離やHSM(ハードウェアセキュリティモジュール)による保管体制の厳格化を優先すべきです。
【公開鍵暗号方式】に関するよくある質問(FAQ)
Q1:公開鍵を他人に盗まれても、本当にデータを盗聴される心配はないのですか?
A1:全く心配ありません。公開鍵はその名の通り「世界中にばら撒くこと」を前提に設計されています。公開鍵でできる処理は「データの暗号化(鍵をかけること)」だけであり、暗号化されたデータを元の平文に戻す(解錠する)計算能力は含まれていません。数学的に解錠は対となる秘密鍵でしか行えないため、公開鍵がどれほど流出しても機密性は維持されます。
Q2:通信速度が遅いなら、なぜ公開鍵暗号方式を使い続ける必要があるのですか?
A2:鍵配送問題を解決できる唯一の手段だからです。共通鍵暗号方式だけでは「最初の合言葉」を安全に届ける手段が存在せず、インターネット通販のように見知らぬ相手と即座に安全な通信を開始できません。そのため、通信の最初の一瞬だけ公開鍵暗号を使って合言葉(共通鍵)を共有し、その後の重い通信はすべて高速な共通鍵暗号で行う「ハイブリッド暗号方式」を採用することで、安全性と実用速度を両立させています。
Q3:基本情報技術者試験などで「公開鍵」と「秘密鍵」の使い分けを混乱せずに覚える方法はありますか?
A3:「誰が読むのか(暗号化)」と「誰が書いたのか(署名)」という目的で整理するのが最も確実です。「相手に読んでほしい(盗聴防止)」ときは相手の公開鍵で暗号化します(相手の秘密鍵でしか開かないため)。一方、「自分が書いたと証明したい(電子署名)」ときは自分の秘密鍵で暗号化します(自分の公開鍵を持っている全員が検証できるため)。この2パターンの主客関係を整理することが合格への近道です。
まとめ:暗号技術の本質を理解し安全なデジタル基盤を築くために
公開鍵暗号方式は、見知らぬ者同士が安全に信頼を結び合えないという有史以来の通信の限界を、数学の力で打ち破った20世紀最高峰の発明でした。共通鍵暗号とのハイブリッド構成、電子署名への応用、そしてブラウザの鍵マークに至るまで、私たちが日々享受している利便性はすべてこの技術が礎となっています。
しかし、技術に「絶対の不滅」は存在しません。2026年を迎えた現在、量子技術の台頭によって半世紀続いたRSA暗号の優位性は静かに終焉を迎えつつあります。暗号の仕組みをブラックボックスとして放置せず、その論理構造と運用リスクを正しく見極めるリテラシーこそが、次のデジタル変革期を生き抜くための最も強固な防御壁となるはずです。 (出典: 公開 鍵 暗号 方式(Yahoo!ニュース))
最新のトレンドや話題のニュースをわかりやすく解説するWebライターです。読者の皆様に役立つ情報を日々お届けしています。
